

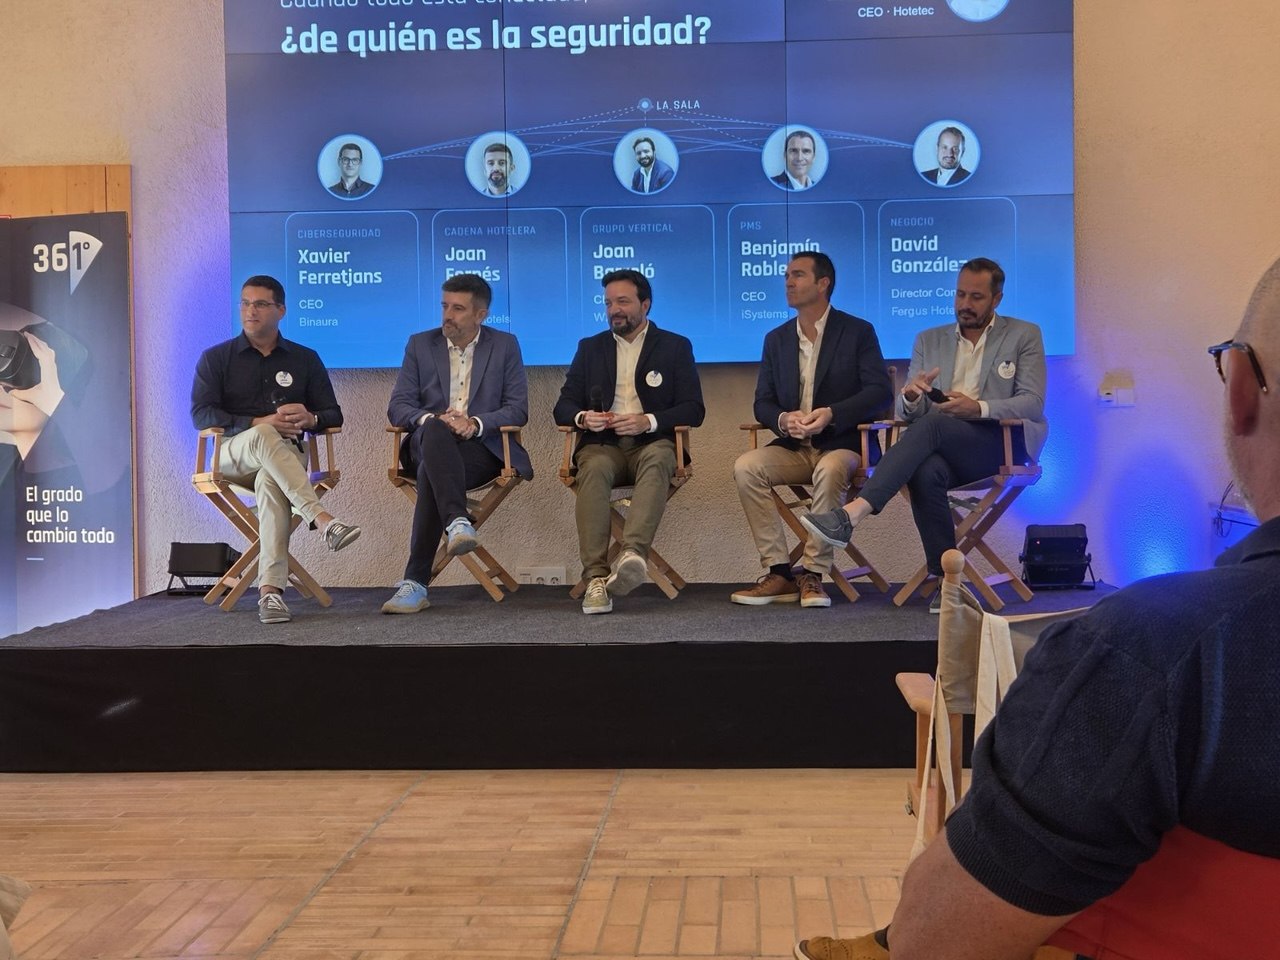
El pasado 14 de octubre, Hotetec celebró en Casa Esment, en Palma, la primera edición de 361º, una jornada pensada para mirar el ecosistema turístico «un grado más allá»: tecnología, distribución, datos, marketing y operaciones en una misma conversación. No fue un ciclo de ponencias al uso, sino un foro abierto entre hoteleros, empresas tecnológicas y expertos.
Desde Binaura tuvimos el privilegio de participar en la mesa que abrió la jornada, «La IA de los Malos», moderada por Víctor Sánchez Martí, CEO de Hotetec, junto a Joan Fornés (CIO de Zafiro Hotels), Joan Barceló (CTO de W2M World2Meet), Benjamín Robles (CEO de iSystems) y David González (director comercial de Fergus Hotels). Cinco miradas distintas sobre el mismo problema —ciberseguridad, cadena hotelera, grupo vertical, PMS y negocio— alrededor de una pregunta: cuando todo está conectado, ¿de quién es la seguridad? Queremos agradecer a Hotetec que abriera un espacio para hablar de inteligencia artificial y ciberseguridad con honestidad y sentido común, y para poner sobre la mesa, como dijeron ellos mismos, lo que cuesta decir en voz alta.
Este artículo recoge nuestra visión sobre el tema de la mesa: cómo están usando la IA quienes atacan a los hoteles, y por qué la seguridad y la estrategia comercial ya no se pueden pensar por separado.
La IA no ha inventado nuevos ataques: ha abaratado los de siempre
Cuando se habla de IA en ciberseguridad, la conversación suele irse a escenarios de ciencia ficción. La realidad es más prosaica y, precisamente por eso, más preocupante. La inteligencia artificial no ha creado tipos de ataque completamente nuevos contra el sector hotelero: ha hecho que los de siempre sean más baratos, más rápidos y mucho más creíbles.
El phishing es el mejor ejemplo. Durante años, un correo fraudulento se delataba por su mala redacción, sus errores de traducción o su tono genérico. Hoy, un atacante puede generar en segundos un mensaje impecable en cualquier idioma, adaptado al hotel concreto, con el nombre del director de operaciones, el tono de la marca y referencias a reservas reales. Ya lo vimos con las campañas que suplantan a plataformas de reserva en el proceso de check-in, sobre las que escribimos en este artículo.
Tres frentes donde los hoteles son especialmente vulnerables
La suplantación del huésped y del proveedor. Los equipos de recepción y reservas trabajan bajo presión, en varios idiomas y con mensajes que llegan por correo, WhatsApp y plataformas de terceros. Es el terreno ideal para un mensaje generado con IA que pide «actualizar los datos de la tarjeta» o «confirmar un cambio de cuenta bancaria» de un proveedor habitual.
La voz y la imagen ya no son prueba de nada. Las herramientas de clonación de voz permiten imitar a un directivo con unos pocos segundos de audio público. Una llamada urgente del «director financiero» pidiendo una transferencia antes del cierre de temporada ya no es un escenario hipotético.
El reconocimiento automatizado. Antes de atacar, el atacante investiga. La IA le permite rastrear en minutos la web del hotel, sus perfiles sociales, sus ofertas de empleo y sus proveedores tecnológicos, y construir un mapa preciso de a quién engañar y con qué excusa.
Seguridad y estrategia comercial, de la mano
La respuesta corta a la pregunta de la mesa es que la seguridad es de todos, y que la seguridad y la estrategia comercial tienen que ir de la mano. La seguridad no puede seguir siendo un asunto exclusivo del departamento técnico. En un hotel, el dato más valioso —el del huésped— pasa por reservas, recepción, marketing, revenue y distribución. Cada canal de venta nuevo, cada integración con un tercero y cada automatización es también una nueva puerta de entrada. Lo mismo ocurre con el PMS, el corazón operativo del hotel, cada vez más conectado a integraciones de IA: una perspectiva que iSystems trajo a la mesa.
Fergus Hotels lo resumió bien en su propia crónica de la jornada. Su director comercial, David González, explicaba que la coordinación entre los equipos de TI, comercial y marketing les permite escalar tecnología de forma segura, adoptar la IA con estrategia y gobierno y reforzar sus canales de venta, con un crecimiento del 56 % en las ventas por su web respecto a 2025. Su conclusión es también la nuestra: una infraestructura segura es la base sobre la que se apoya todo lo demás.
Por eso, la pregunta no es si el hotel debe adoptar la IA en su estrategia comercial —eso ya está ocurriendo—, sino si lo hace sabiendo qué riesgos introduce y con los controles adecuados desde el diseño. Un chatbot de reservas, un motor de precios dinámicos o una herramienta de atención automatizada pueden ser una ventaja competitiva o una vulnerabilidad, según cómo se implanten.
Nuestro consejo: pensad en las primeras horas
Si tuviéramos que quedarnos con un solo consejo de la mesa, sería este: dejad de preguntaros si os van a atacar y empezad a preguntaros qué haríais en las primeras horas. Eso se traduce en tres cosas muy concretas:
- Saber qué tenéis conectado. Qué proveedores, qué canales y qué cuentas tienen acceso a vuestros sistemas, y quitar lo que ya no haga falta.
- Proteger la puerta pequeña. Doble verificación en accesos y en pagos, y un proceso que no dependa de que alguien note que un correo es falso, porque con la IA eso ya no se nota.
- Ensayar. Tener escrito quién decide qué cuando algo falla un sábado por la noche, y haberlo practicado al menos una vez.
La zona tranquila no existe, pero la zona preparada sí. Y la diferencia entre una y otra no se mide en inversión: se mide en cuánto tardas en enterarte y en volver a vender.
La otra cara: cuánto dependemos ya de la IA
Hay un riesgo del que se habla menos que del uso malicioso de la IA: nuestra propia dependencia de ella. Chatbots de reservas, respuestas automáticas a huéspedes, motores de precios, traducción, atención en varios idiomas… Muchas operaciones del hotel ya descansan en servicios de IA de terceros que no controlamos.
En un análisis de riesgos, esto se mira desde la disponibilidad, una de las tres dimensiones clásicas de la seguridad de la información junto a la confidencialidad y la integridad. Las preguntas son sencillas, pero pocas organizaciones se las han hecho:
- ¿Qué procesos se detienen si ese servicio de IA cae, cambia sus condiciones o deja de estar disponible en nuestra región?
- ¿Cuánto tiempo podemos operar sin él antes de que el impacto sea grave para el negocio?
- ¿Existe un modo manual o un proveedor alternativo, y alguien sabe activarlo?
Tratar la IA como un activo más del inventario —con su propietario, su valoración de disponibilidad y su plan de continuidad— es la forma de que una herramienta que nos hace más eficientes no se convierta en un punto único de fallo. Es exactamente el tipo de control que exigen tanto la ISO 27001 como la ISO 42001.
En Binaura acompañamos a hoteles y empresas turísticas de Mallorca en todo este recorrido, desde la auditoría ofensiva que muestra por dónde entraría un atacante hasta la defensa gestionada y la gobernanza de la IA con ISO 42001.
Gracias de nuevo a Hotetec y a todos los compañeros de mesa y asistentes por una jornada que demostró que el sector está preparado para hablar de estos temas con la seriedad que merecen.
Xavier Ferretjans — Director, Binaura CISA · CISM · CDPSE